OpenAI-jev GPT-6 Cyber pronalazi ranjivosti, razvija exploite i predlaže zakrpe
5. studenog 2026.
Ključne točke
- OpenAI je predstavio GPT-6 Cyber, AI model posebno treniran za pronalaženje sigurnosnih ranjivosti, razvoj funkcionalnih exploita i predlaganje zakrpa.
- U ciljanim testovima GPT-6 Cyber pronašao je 81 dosad nepoznatu kritičnu ranjivost u Firefoxu, koje je Mozilla već zakrpala.
- U Linux kernelu model je reproducirao 1.724 ranjivosti i razvio funkcionalne exploite za 948 od njih – više od pet puta više nego njegov prethodnik.
OpenAI je predstavio GPT-6 Cyber, AI model koji je posebno treniran za otkrivanje sigurnosnih ranjivosti u softveru.
Prema OpenAI-u, model može pronalaziti propuste, razvijati funkcionalne exploite i predlagati zakrpe. Uz to bi trebao ostajati unutar zadanih granica – što je nekim OpenAI modelima zadavalo probleme posljednjih mjeseci.
Tvrtka navodi da je GPT-6 Cyber treniran da poštuje operativna ograničenja, između ostalog uz pomoć honeypota inspiriranog Hugging Face incidentom. Bez ikakvih posebnih sigurnosnih uputa, GPT-6 Cyber nije prekršio zadana ograničenja u 99,93 posto slučajeva, što je znatno bolje od 94,49 posto koliko je postizao prethodnik. Kada su sigurnosne upute bile aktivne, model je u svim testovima ostao unutar granica. Sveukupno, OpenAI je GPT-6 Cyber u kategoriji kibernetičke sigurnosti svrstao u razinu „Kritično” prema vlastitom Preparedness Frameworku – isti rang koji je dobio i GPT-6 Astra, „osnovni” model.
Na benchmarku ExploitGym, koji testira može li model iskoristiti određenu ranjivost na udaljenom sustavu, GPT-6 Cyber prema OpenAI-u postiže 48,5 posto, nasuprot 32,1 posto prethodnika GPT-5.6 Cyber. Na novom testu za pronalaženje ranjivosti u web aplikacijama bez pristupa izvornom kodu, OpenAI bilježi stopu pogodaka od 40,3 posto, u usporedbi s 32,0 posto za GPT-6 Astra, standardni model bez cyber treninga.
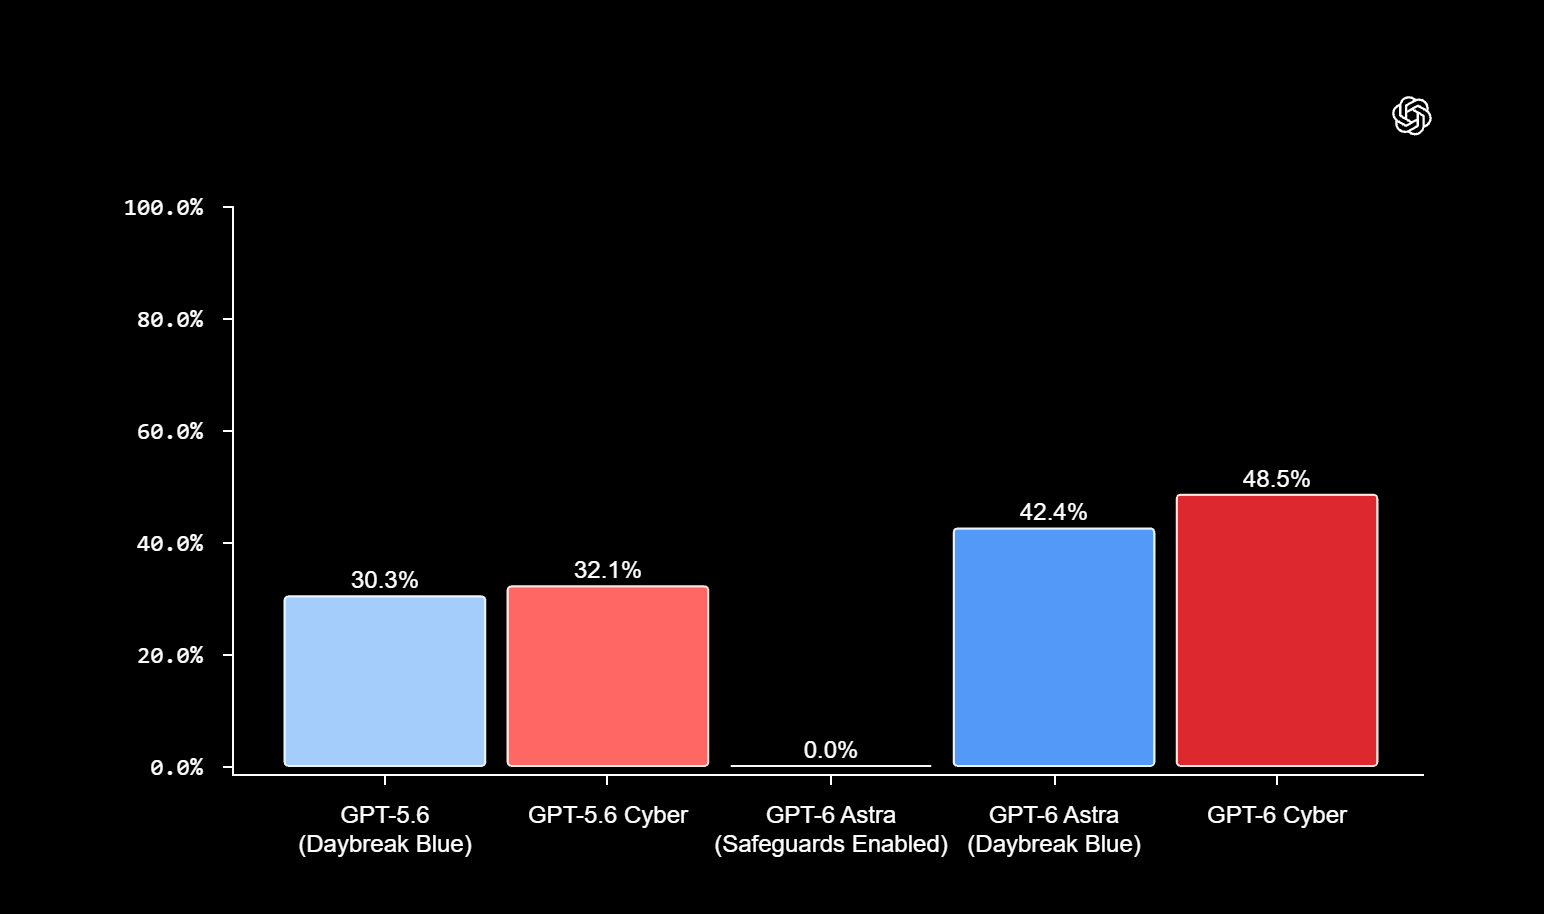
Potpuni rezultati dostupni su u system cardu. Svi podaci s benchmarkova potječu od samog OpenAI-a. Neovisno testiranje modela do sada nije objavljeno.
GPT-6 Cyber već pronašao stvarne ranjivosti u Firefoxu i Linux kernelu
GPT-6 Cyber je prema OpenAI-u već dao opipljive rezultate u stvarnom sigurnosnom istraživanju. U ciljanoj kampanji model je pronašao 81 dosad nepoznatu ozbiljnu ranjivost u Firefoxu, i to unatoč tome što je preglednik već bio testiran ranijim AI modelima. Uz to je pokazao da je 30 već poznatih problema ozbiljnije nego što se smatralo. Mozilla je prihvatila prijave i već isporučila popravke.
U Linux kernelu GPT-6 Cyber reproducirao je 1.724 sigurnosne ranjivosti i razvio funkcionalne exploite za 948 od njih – više od pet puta više od 166 koje je GPT-5.6 Sol postigao u istim uvjetima, tvrdi OpenAI. Linuxovim maintainerima prijavljeno je 304 kritičnih nalaza zajedno s prijedlozima zakrpa.
Za kampanju na Linux kernelu OpenAI je izgradio namjenski automatizirani sustav scout i analyst agenata. Oni su najprije pregledali otprilike 5.034 sigurnosno relevantna mjesta u kernelu – oko sedam posto ukupne baze koda – zatim suzili izbor na 2.308 kandidata i u izoliranim virtualnim strojevima potvrdili 1.724 ranjivosti. Na temelju toga sustav je razvio 948 funkcionalnih exploita koje je OpenAI već prijavio. Cijela operacija koštala je 1.213.430 dolara u računalnim resursima, što iznosi 1.279 dolara po exploitu. Za usporedbu, programi poput Pwn2Own i TyphoonPWN povijesno su plaćali između 20.000 i 70.000 dolara po usporedivom nalazu kao nagradu.
Agenti su koristili najmanje deset novih tehnika napada koje su bile nepoznate čak i vanjskim stručnjacima za sigurnost kernela, tvrdi OpenAI. Prema OpenAI-ovom opisu, modeli su replicirali poznate obrasce napada, ali pronašli i vlastite pristupe. Koliko ta tvrdnja vrijedi ovisi o tome koliko usko definiramo „vlastite pristupe”. Istraživači se još uvijek ne slažu oko toga mogu li AI modeli zaista dolaziti do novih otkrića ili samo rekombiniraju ono što su vidjeli tijekom treninga.
OpenAI zasad ograničava pristup na odabrane korisnike
GPT-6 Cyber je u početku dostupan putem API-ja i Codexa odabranoj skupini Daybreak Red korisnika, navodi OpenAI. Pristup će se postupno proširiti na sve Daybreak Red korisnike. Istovremeno se GPT-5.6 Cyber otvara svim Daybreak Red korisnicima, a alpha pristup Daybreak Blueu za GPT-6 Astra proširuje se na više organizacija i individualnih sigurnosnih istraživača.
OpenAI priznaje da s rastom sposobnosti modela rastu i pokušaji zlouporabe. Pojedini akteri i grupe pokušali su prenijeti sposobnosti modela u vlastite sustave.
OpenAI navodi nekoliko protumjera: provjere koje verificiraju odgovaraju li radnje modela korisničkim ovlastima, ciljano praćenje novotkrivenih ranjivosti, automatizirane sigurnosne provjere putem tzv. Private Safety Processinga, ograničenja pristupa temeljena na IP adresi za Daybreak Red te preporuku da se model pokreće u izoliranim okruženjima uz ljudski nadzor.
OpenAI posebnu pozornost posvećuje zaštiti kritične infrastrukture poput elektrana i postrojenja za pročišćavanje vode. Kako bi braniteljima olakšao pristup, tvrtka upućuje na svoj milijardama dolara vrijedan program financiranja „Daybreak for Frontline Defenders” i novu podskupinu „Daybreak Red for Critical Infrastructure” za ovlašteno testiranje.
OpenAI govori o ograničenom vremenskom prozoru u kojemu bi vrhunski modeli mogli poslužiti za osiguravanje softvera. Cilj je proširiti Daybreak program na organizacije svih veličina, neovisne istraživače i open-source maintainere. Hoće li to zaista uspjeti, ostaje otvoreno pitanje. Istraživači iz Epoch AI upravo su pokazali da je otvoreni model GLM mogao iskoristiti poznate, ali još nezakrpane ranjivosti u Firefoxu.
Izvor: The Decoder
Povezani članci
 ChatGPT sada može pretvoriti tekstualne upite i fotografije u animirane GIF-ove pomoću OpenAI-jevog modela Images 2.65.11.2026.
 Brzi razvoj LLM-ova nadmašuje istraživanja namijenjena njegovom objašnjenju, pokazuje studija4.11.2026.
 Jedna brutalna Minecraft noć natjerala je 50 AI agenata da izmisle protokole predaje piletine, Službenika za gnojivo i smjene ribolova.3.11.2026.
 Adobe testira koliko dobro AI agenti mogu koristiti alate za uređivanje kao što bi to radio profesionalac u Photoshopu2.11.2026.