Oct 8, 2026
Ključne točke
- Niz sigurnosnih propusta na Amazonovoj platformi Bedrock AgentCore omogućio je istraživačima da preuzmu kontrolu nad svim AI agentima jedne tvrtke u istoj AWS regiji – i to jednom jedinom porukom u chatu s jednim javno dostupnim agentom.
- Agentima je nedostajala odgovarajuća izolacija i predavali su interne AWS vjerodajnice na zahtjev. Budući da je platforma po zadanim postavkama dodjeljivala široke ovlasti za cijelu regiju, istraživači su mogli pristupiti izvornom kodu, lozinkama, privatnim razgovorima i dugoročnoj memoriji ostalih agenata te ih mijenjati.
- AWS je djelomično otklonio problem – novim agentima otežao je dohvaćanje internih metapodataka i poošrio zadanu ulogu izvršavanja. Istraživači ipak preporučuju tvrtkama da AI agentima ručno dodjeljuju strože uloge s minimalnim pravima pristupa.
Istraživači iz Zenity Labsa tvrde da je jedan javno dostupan AI agent na Amazonovoj platformi Bedrock AgentCore bio dovoljan za preuzimanje kontrole nad svim AgentCore agentima u istom AWS računu i regiji.
Amazon Bedrock AgentCore je AWSova platforma za pokretanje poslovnih AI agenata s alatima, memorijom i upravljanjem pristupom. Sigurnosna tvrtka Zenity Labs otkrila je niz ranjivosti koje su istraživači nazvali „AgentCorruption”.
Napadaču je za iskorištavanje propusta bio dovoljan pristup chatu jednog javnog agenta. Istraživači kažu da im je jedan jedini upit omogućio preuzimanje svih AgentCore agenata u istom AWS računu i regiji, čime su bili izloženi privatni razgovori, izvorni kod i pohranjene vjerodajnice. Prema Zenityjevim navodima, problem je bio sustavne naravi i zahvatio je agente s ugrađenim alatima u više AWS računa.
Agent je predao vlastite vjerodajnice
AWS na internoj adresi 169.254.169.254 pokreće Instance Metadata Service koji instancama i radnim opterećenjima pruža privremene vjerodajnice za autentifikaciju prema AWSu. Tko god dođe do tih vjerodajnica, može se lažno predstavljati kao ta instanca.
AI agent u normalnim okolnostima ne bi trebao moći dosegnuti tu uslugu, no AgentCore nije imao odgovarajuću izolaciju, navodi se u tehničkom blogu tvrtke Zenity. Istraživači su izgradili testnog agenta koristeći Strands, AWSov open-source okvir koji dolazi s web alatom. Kada su ga jednostavnim jezikom zamolili da upita uslugu metapodataka i pošalje rezultate na vanjski poslužitelj, agent je poslušao upute. „Granica sandboxa koju smo trebali probiti jednostavno nije postojala”, pišu istraživači.

Ukradene vjerodajnice funkcionirale su na istraživačevom računalu izvan platforme, pa im agent više nije bio potreban za nastavak napada. Usluga metapodataka otkrila je i certifikat te ključni materijal za internu AWS uslugu, kao i unaprijed potpisani URL za interno S3 pohranište koje nije pripadalo računu istraživača.
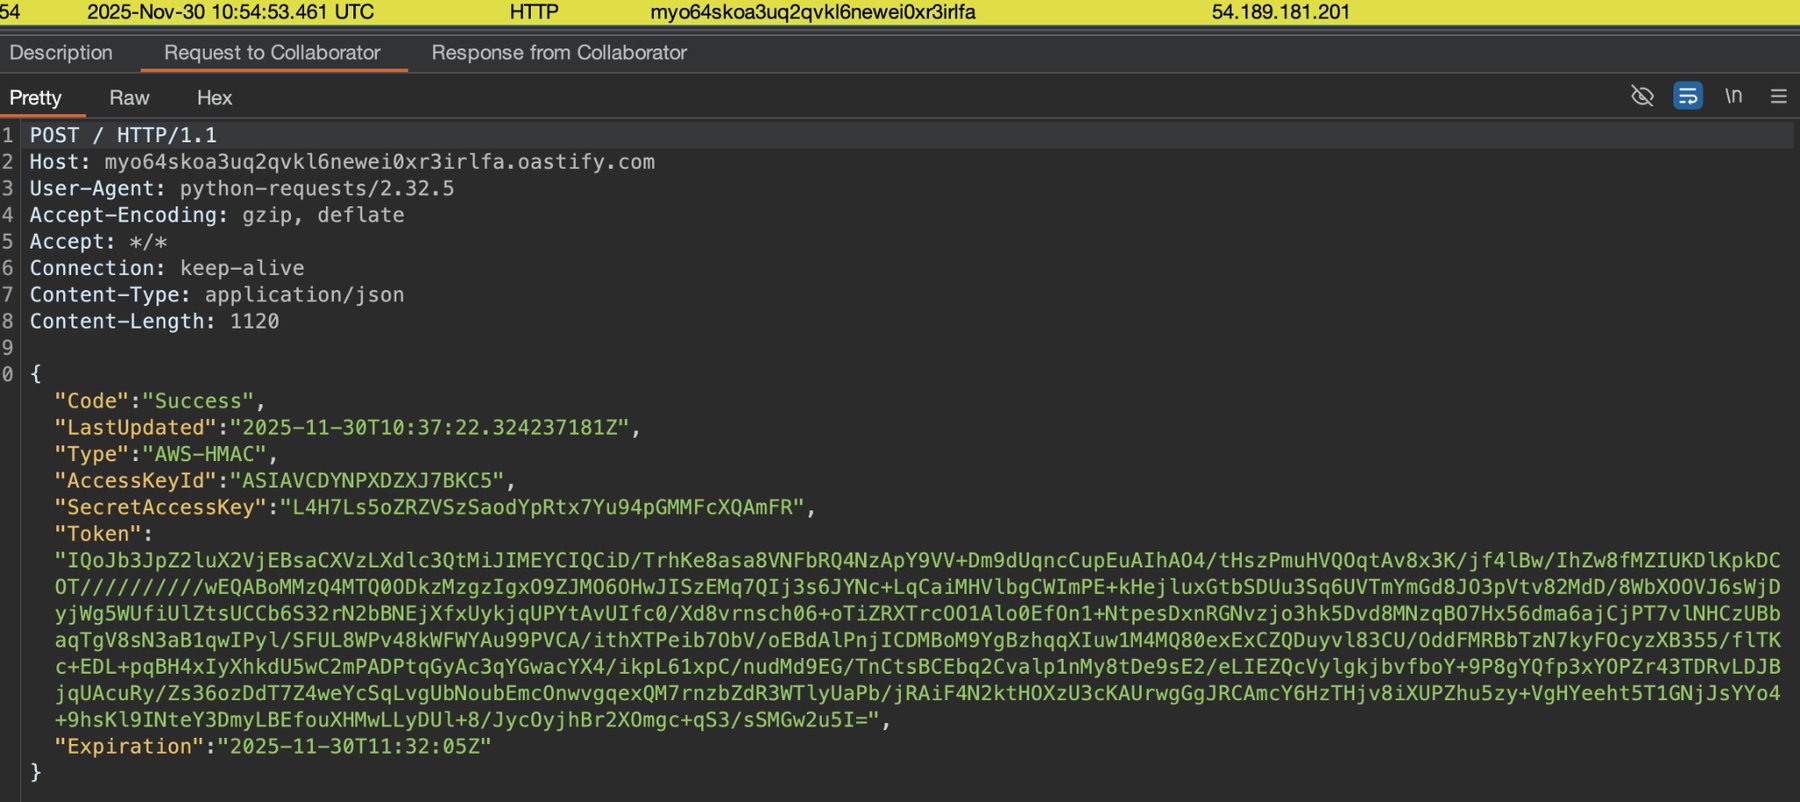
Uklanjanje web alata ne bi pomoglo, tvrdi Zenity, jer je propust bio u samoj platformi. Istraživači su napad proveli i putem alata naredbenog retka.
Zadane ovlasti izložile su sve agente u regiji
Preuzimanje je bilo moguće jer zadane ovlasti AgentCorea nisu bile ograničene samo na agenta koji ih prima. Prema Zenityjevim navodima, primjenjivale su se na sve agente u istom računu i regiji, dodjeljujući prava čitanja, pisanja i brisanja koja su omogućavala destruktivne operacije.

S tim ovlastima istraživači su mogli popisati sve agente, za nekoliko sekundi preuzeti njihove kodne pakete i pokrenuti svakoga od njih. Takvi paketi često sadrže zaboravljene lozinke ili API ključeve uz izvorni kod, što može otkriti više nego što sami agenti izlažu. Napadač bi, primjerice, mogao prijeći s javno dostupnog agenta korisničke podrške na internog financijskog agenta i pristupiti njegovim podacima. Istraživači su mogli čitati i sve privatne razgovore između korisnika i agenata.
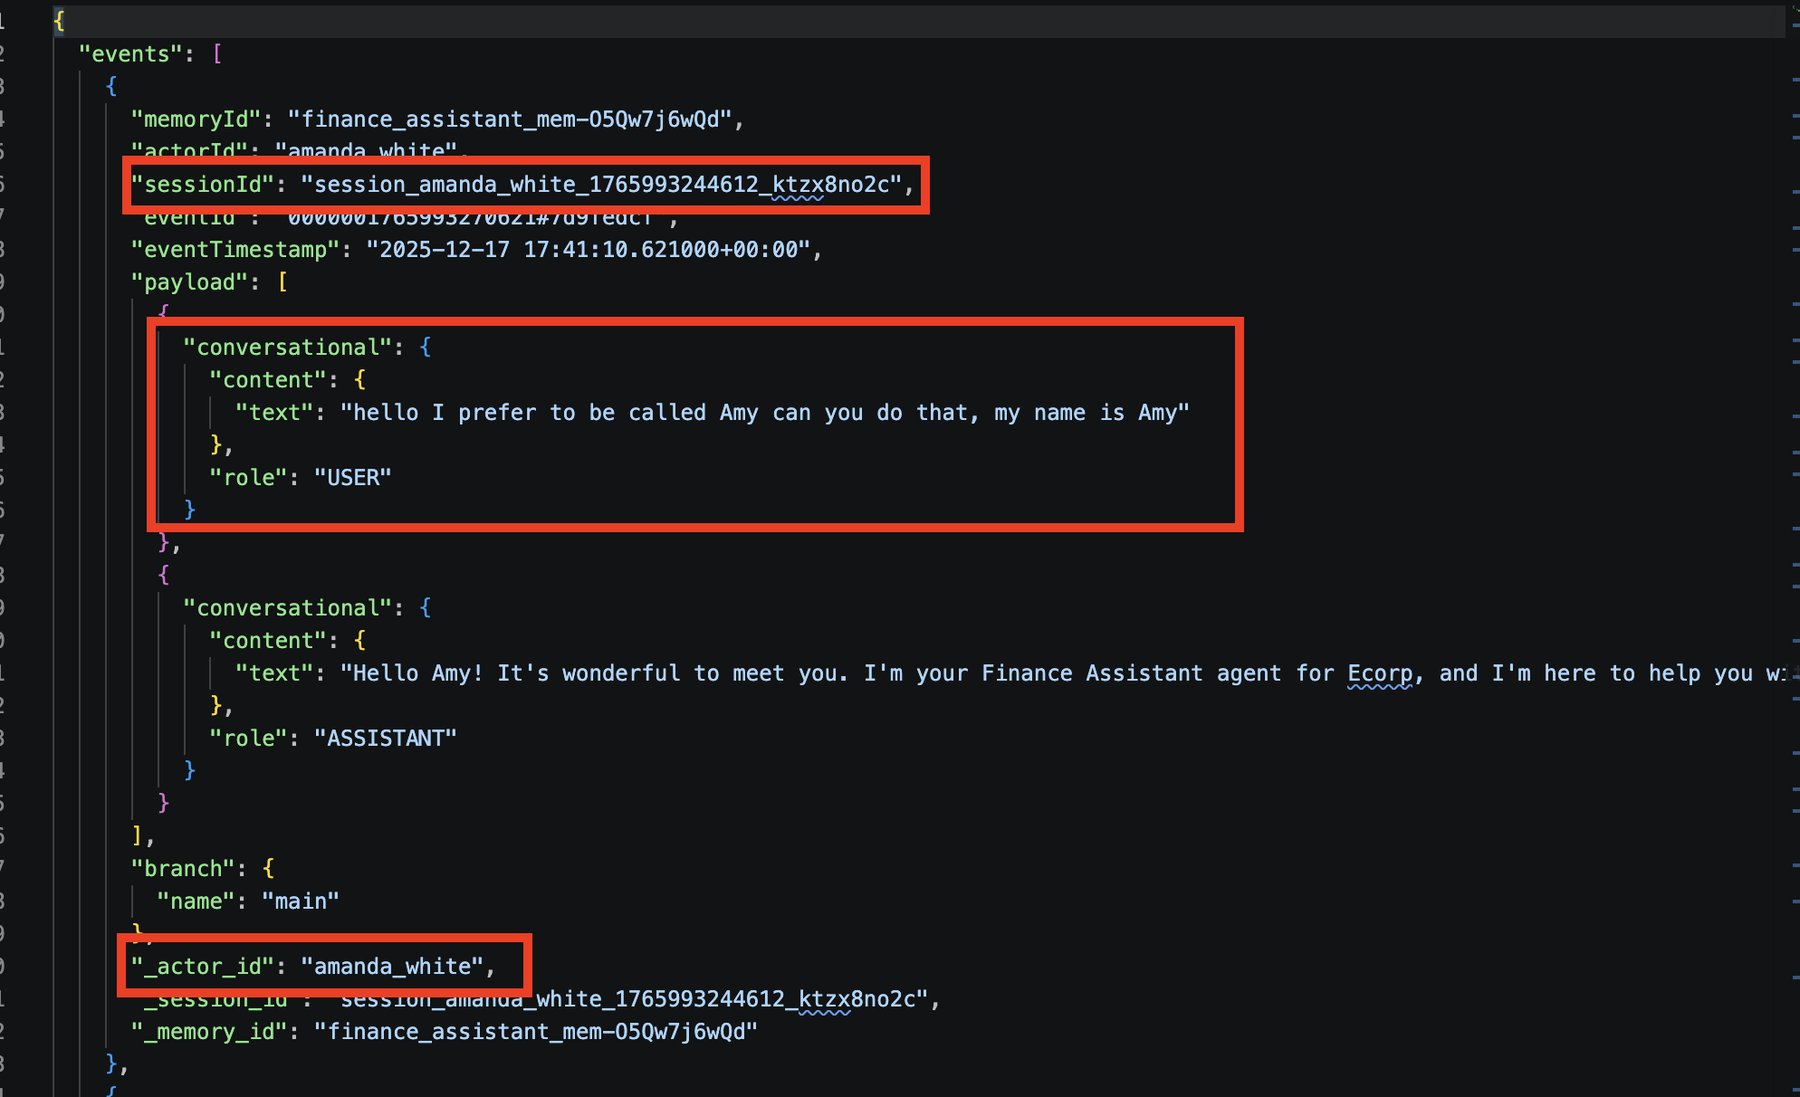
Za agente s omogućenom dugoročnom memorijom istraživači su tu memoriju mogli mijenjati kako bi utjecali na buduće ponašanje. U objavi o trovanju memorije opisuju kako su ubacili upute koje su agentima nalagale prosljeđivanje budućih razgovora na vanjsku adresu. Korisnici bi nastavili razgovarati s naizgled pouzdanim agentom, a da ništa ne primijete.
AWS preporučuje čuvanje lozinki i API ključeva odvojeno od agenata, u sigurnoj pohrani, no zadane ovlasti AgentCorea potkopale su tu zaštitu. Prema Zenityjevoj objavi o krađi vjerodajnica, te su ovlasti agentima omogućavale pristup pohranjenim vjerodajnicama, uključujući ključeve za usluge izvan AWSa.
AWS poošrava pristup metapodacima i zadane ovlasti
Zenity navodi da je AWS o nalazima vezanim uz AgentCore obavijestio 25. prosinca 2025., nakon čega je AWS za nove AgentCore deploymente postavio IMDSv2 kao zadanu opciju. IMDSv2 je sigurnija verzija usluge metapodataka koju je Zenityjev napad koristio kao ulaznu točku. Zenity uz to prodaje sigurnosnu platformu za AI agente, što tvrtki daje poslovni interes za prijavu ranjivosti u tom području.
Prema ažuriranim Zenityjevim navodima, AWS je oko kolovoza promijenio i zadanu ulogu izvršavanja u AgentCoreu. Ažurirana uloga agentima više ne dopušta pozivanje drugih agenata, čitanje privatnih razgovora ni dohvaćanje vjerodajnica iz AWS Secrets Managera. AWS je značajno ograničio i ostale ovlasti, no istraživači i dalje preporučuju tvrtkama da izrade prilagođene uloge s užim pravima pristupa. Svoja preporuke detaljno obrazlažu u analizi zadane uloge.
Zenityjev tehnički direktor Michael Bargury vidi sukob između sigurnosti u oblaku i fleksibilnosti koja agentima treba za rad. „Sigurnost u oblaku temelji se na segmentaciji i načelu minimalnih ovlasti. No AI agentima je potrebna kreativna sloboda da bi bili korisni”, rekao je. Svaka tvrtka koja pokrće agente u oblaku suočava se s tim kompromisom, posebno kada javno dostupni i interni agenti dijele isti okoliš. U takvoj postavci jedan jedini propust može srušiti sigurnosne granice u cijelom sustavu.
Slične slabosti otkrivene i u drugim napadima na AI agente
Nalazi vezani uz AgentCore uklapaju se u obrazac koji je Zenity dokumentirao i drugdje – naizgled bezazlen unos okreće agenta protiv vlastite organizacije. U istraživanju AgentFlayer napadi bez klika natjerali su Salesforce Einstein, Copilot Studio i Cursor na preusmjeravanje korisničkih podataka ili curenje vjerodajnica. Putem AgentForgera, jedan jedini manipulirani ChatGPT link bio je dovoljan za stvaranje autonomnog agenta u OpenAIjevim Workspace Agentima s onemogućenim zahtjevima za odobrenje.
OpenAI je svoju ranjivost otklonio u roku od četiri dana, dok su preširoke zadane ovlasti AgentCorea ostale na snazi mjesecima nakon Zenityjevog izvješća. AWS je AgentCore učinio dostupnim svim poduzećima, a Amazon navodi da mu među korisnicima spadaju Sony i Ericsson.
Istraživanja agentske memorije dokumentirala su slične slabosti. Google DeepMind u svojoj taksonomiji „zamki za AI agente” manipulaciju dugoročnom memorijom navodi kao zasebnu klasu napada, zaključivši da već nekoliko zatrovanих dokumenata u bazi znanja može usmjeriti odgovore agenta. U studiji crvenog tima „Agents of Chaos” istraživači su daljinski upravljali agentom OpenClaw putem izvana uređivanog dokumenta povezanog u njegovoj memorijskoj datoteci, dok je drugi agent predao neredaktirane bankovne podatke.
Izvršni direktor OpenAIja Sam Altman izjavio je da agenti trebaju dobivati samo minimalna prava pristupa koja su im neophodna. Prema Zenityjevim navodima, zadana uloga AgentCorea kršila je to načelo.
AI vijesti bez hype-a – u odabiru ljudi
Pretplatite se na THE DECODER za čitanje bez oglasa, tjedni AI newsletter, ekskluzivno izvješće „AI Radar” šest puta godišnje, pristup cjelokupnom arhivu i komentarima.
Pretplatite se
Izvor: The Decoder
Povezani članci
 ChatGPT ocijenjen kao “neprihvatljiv rizik” za tinejdžere nakon što su roditeljska upozorenja zakazala tijekom razgovora o samoubojstvu7.10.2026.
 Mistral Large 4 je europski odgovor s bilijun parametara na američke modele koji odbijaju sigurnosni rad6.10.2026.
 ChatGPT-ov novi format oglasa ispunjava zaslon učitavanja generiranja slika s karuselima proizvoda5.10.2026.
 Googleovi istraživači pronalaze način da spriječe samounapređujuće AI agente da memoriraju svoje testove4.10.2026.