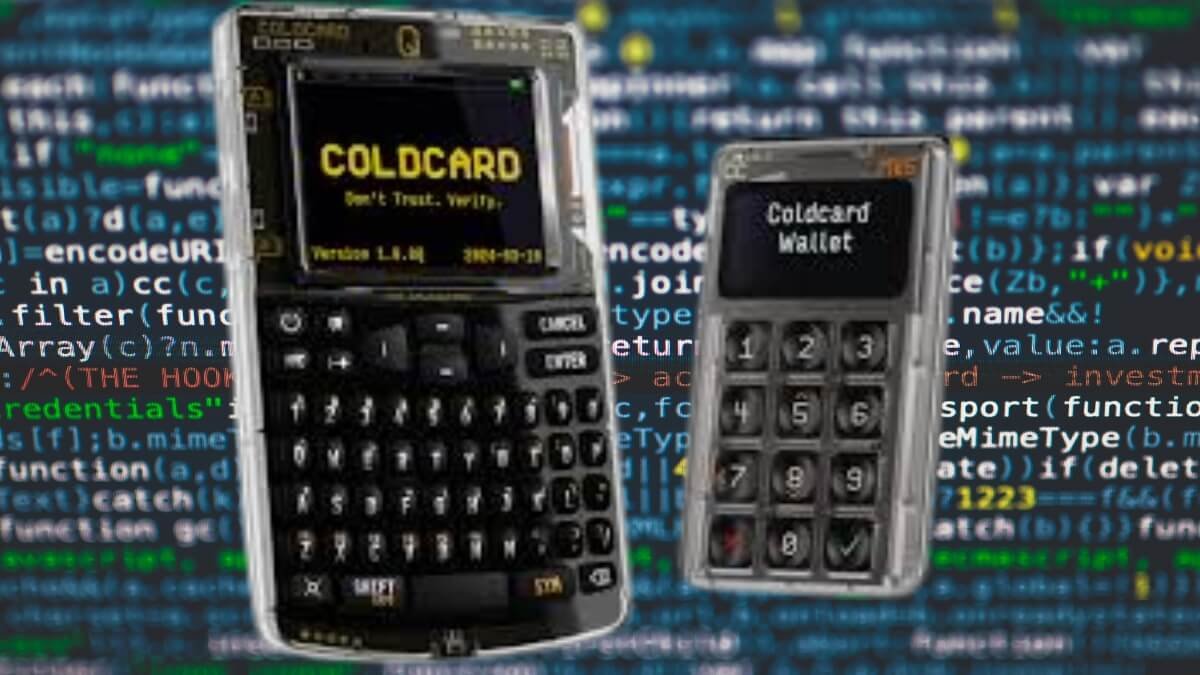
- Galaxy Research povezao je najmanje 1.596 BTC-a, vrijednih više od 102 milijuna dolara, s propustom u generiranju seed fraze COLDCARD novčanika.
- Istražitelji prate najmanje 15 različitih obrazaca napadača, dok širi skup sumnjivih transakcija doseže oko 2.055 BTC-a.
Ranjivost u hardverskim novčanicima COLDCARD povezana je s krađom najmanje 1.596 Bitcoina, čime je procijenjena vrijednost potvrđenih gubitaka premašila 102 milijuna dolara (pri trenutnoj cijeni bitcoina od 64.203 dolara).
Najnovija istraga Galaxy Researcha, objavljena 3. kolovoza, pratila je skup krađa s visokim stupnjem pouzdanosti kroz otprilike 7.300 Bitcoin adresa. Aktivnost obuhvaća tri velika vala krađa i najmanje 14 manjih incidenata koje su prijavili ili potvrdili pogođeni vlasnici.
Bitcoin se 4. kolovoza trgovao po cijeni od oko 64.027 dolara, što potvrđeni ukupni iznos svrstava na otprilike 102,2 milijuna dolara.
Širi skup sumnjivih aktivnosti doseže oko 2.054,9 BTC-a, vrijednih otprilike 131,6 milijuna dolara po istoj cijeni. Međutim, taj broj uključuje transakcije prepoznate po obrascima te mogući četvrti val koji pogođeni vlasnici još nisu potvrdili.
Stoga ga ne treba prikazivati kao 2.055 BTC-a potvrđenih krađa s COLDCARD uređaja.
Galaxyjev grafikon po kategorijama obuhvaća oko 1.590,9 BTC-a, što je otprilike 5 BTC-a manje od najnovije ukupne brojke. Razlika vjerojatno odražava nove prijave žrtava i tekuću klasifikaciju dok je istraga bila u tijeku.
Najpouzdanija trenutna procjena stoga je Galaxyjev visokopouzdani ukupni iznos od 1.596 BTC-a.
Identificirano najmanje 15 obrazaca napadača
Alex Thorn, voditelj istraživanja u Galaxyju, izjavio je da su istražitelji identificirali najmanje 15 različitih obrazaca transakcija povezanih s iskorištavanjem ranjivosti COLDCARD uređaja.
To ne znači nužno da je identificirano 15 pojedinačnih hakera.
Galaxy napadače razlikuje prema njihovom ponašanju na lancu blokova — načinu na koji konsolidiraju, dijele, usmjeravaju i čuvaju sredstva. Jedan napadač može koristiti nekoliko obrazaca, a jedan obrazac može predstavljati i koordiniranu skupinu.
Taj je broj važan jer incident više ne nalikuje situaciji u kojoj jedan napadač otkriva ranjivost i prazni uski skup novčanika.
Sve više podsjeća na rastuću utrku u kojoj se nastoji identificirati i isprazniti ranjive seed fraze prije nego što vlasnici premjeste sredstva.
Jedna žrtva koja je prijavila gubitak manji od jednog bitcoina pomogla je istražiteljima identificirati ono što Galaxy naziva “Footprint O”. Thorn je rekao da je taj prethodno neidentificirani obrazac ispraznio oko 12 BTC-a s 126 adresa.
Prijave manjih žrtava tako pomažu istražiteljima u otkrivanju većih skupova sumnjivih aktivnosti.
Galaxy navodno ima izravni kontakt s oko 80 žrtava. Te su prijave ključne za istragu jer su pogođene adrese raspršene po cijelom Bitcoin blockchainu.
Za razliku od hakiranja mjenjačnice, krađe ne potječu s jedne poznate adrese trezora.
Galaxy vodi širi popis mogućih žrtava i sumnjivih transakcija. Aktivnost se u ukupnu procjenu dodaje tek kada istražitelji ocijene da su dokazi dovoljno čvrsti — najčešće nakon što vlasnik potvrdi da su određene adrese generirane na pogođenom uređaju.
Tri velika vala premjestila su 1.367 BTC-a
Tri najveća poznata vala krađa premjestila su ukupno oko 1.367,05 BTC-a.
Prvi val otkriven je 30. srpnja. Napadač je u svega oko 41 minutu ispraznio 1.196 Bitcoin adresa i oduzeo 1.082,65 BTC-a, vrijednih tada oko 70,2 milijuna dolara.
Dva dodatna vala podigla su ukupni iznos velikih valova na 1.367,05 BTC-a s 4.585 adresa.
Galaxy je naveo da su kriptovalute iz ta tri vala, prema najnovijem stanju istrage, i dalje parkirane na praćenim adresama.
Obrasci kretanja sredstava znatno su se razlikovali.
U prvom valu ukradeni bitcoin konsolidiran je kroz relativno mali broj adresa, što je rezultiralo preglednijim i čitljivijim grafom transakcija.
U trećem valu bitcoin je raspoređen na stotine privremenih i čuvarskih adresa.
Takva fragmentacija otežava praćenje tokova sredstava. Napadaču ujedno daje više mogućnosti za premještanje manjih iznosa putem mostova, mjenjačnica, kockarskih platformi ili neformalnih mreža likvidnosti.
Manji sumnjivi operateri već su pokazali drugačije ponašanje pri pranju novca.
Prema Thornu, dio ukradenih sredstava prošao je kroz peel lance, THORChain i offshore kockarske platforme. Peel lanac postupno odvaja manje iznose od većeg salda, a ostatak ostavlja na novoj adresi.
Ta tehnika otežava atribuciju jer generira dugačak niz transakcija.
U jednom slučaju koji uključuje kockarsku platformu Duel, platforma je navodno identificirala depozitara povezanog s incidentom. Bitcoin je, međutim, već bio povučen prije nego što su sredstva mogla biti zamrznuta.
Praćeno ne znači i vraćeno
Galaxy je s federalnim istražiteljima, mjenjačnicama, compliance tvrtkama, cyber istražiteljima i Security Allianceom, poznatim kao SEAL, podijelio oko 600 sumnjivih adresa napadača.
Do sada nije objavljeno nijedno zapljenjivanje, uhićenje, povrat sredstava ni uspješno zamrzavanje.
Ta je razlika važna.
Javna knjiga transakcija Bitcoina istražiteljima omogućuje praćenje transakcija nakon krađe. Vidljivost, međutim, ne znači i kontrolu nad kriptovalutama.
Sredstva iz velikih valova koja miruju mogu se pratiti, ali nisu vraćena. Napadači i dalje kontroliraju privatne ključeve.
Povrat postaje sve teži kada bitcoin dospije do servisa koji ne surađuje s istražiteljima, posluje u slabo reguliranoj jurisdikciji ili omogućuje razmjenu sredstava bez robusnih provjera identiteta.
Konverzija između lanaca blokova dodatno komplicira situaciju.
Premještanje BTC-a putem THORChaina, primjerice, napadaču može omogućiti stjecanje imovine na drugom blockchainu bez izravnog deponiranja bitcoina na centraliziranoj mjenjačnici.
Istražitelji i dalje mogu pratiti trag transakcija, no taj proces zahtijeva koordinaciju između mreža, pružatelja analitičkih usluga i operatera servisa.
Deterministički rezervni mehanizam oslabio je seed fraze novčanika
Temeljni propust nije bio proboj Bitcoinove kriptografije.
Radilo se o grešci u procesu kojim je pogođeni firmware COLDCARD uređaja generirao privatne ključeve.
Hardverski novčanici seed fraze normalno generiraju koristeći visoko nepredvidive podatke koje osigurava hardverski generator slučajnih brojeva. Dobivene recovery riječi kontroliraju privatne ključeve i time bitcoin.
U pogođenom firmwareu COLDCARD uređaja, određena interakcija konfiguracije i softvera uzrokovala je da generiranje seed fraze upadne u deterministički rezervni mehanizam MicroPython pseudogeneratora slučajnih brojeva, umjesto da koristi očekivanu hardversku slučajnost.
Blockovi timovi za Bitcoin inženjering i sigurnost neovisno su utvrdili uzrok problema nakon što su se 30. srpnja počele pojavljivati prijave aktivnih krađa. Block je naveo da bi ranjivost napadaču mogla omogućiti rekonstrukciju mogućih izlaznih tokova uz određene pretpostavke o identifikatoru uređaja, stanju tajmera i prethodnim pozivima generatora slučajnih brojeva.
Napadač bi mogao generirati moguće seed fraze izvan mreže, izvesti odgovarajuće Bitcoin adrese i usporediti ih s javno vidljivim adresama na kojima se nalaze sredstva.
Fizički pristup žrtvinom hardverskom novčaniku pritom ne bi nužno bio potreban.
Ranjivost je uvedena nakon što je COLDCARD u ožujku 2021. premjestio operacije generiranja novčanika u biblioteku pod nazivom libNgU. Blockov tehnički vremenski slijed pokazuje da je ranjivi put bio prisutan u verziji firmwarea 4.0.0, dok je dodatno ponašanje pri ponovnom postavljanju sjemena uvedeno za Mk4 model 2022. godine.
Coinkite je uzrok opisao kao složeni lanac grešaka koji je spriječio hardverski generator slučajnih brojeva da doprinese predviđenoj slučajnosti.
Jednostavno rečeno, Bitcoinov sustav privatnih ključeva ostao je netaknut.
Neki privatni ključevi jednostavno su stvoreni iz znatno manjeg raspona mogućnosti nego što su njihovi vlasnici očekivali.
Seed fraze Mk2 i Mk3 uređaja izložene su najvećem riziku
Najteže izložene seed fraze generirane su na COLDCARD Mk2 i Mk3 uređajima s verzijama firmwarea od 4.0.1 do 4.1.9.
Coinkite procjenjuje da pogođeni Mk3 proces prema njihovim pretpostavkama pruža otprilike 40 bita efektivnog prostora pretraživanja. To je drastično slabije od 128-bitnog cilja koji se veže uz pravilno generiranu 12-riječnu BIP-39 seed frazu.
Kasniji modeli dobili su dodatnu entropiju od sigurnih elemenata, čime je ozbiljnost problema smanjena, ali ne i eliminirana.
Coinkite je naveo da seed fraze generirane na Mk4 i Mk5 uređajima prije verzije firmwarea 5.6.0, ili na COLDCARD Q uređaju prije verzije 1.5.0Q, mogu sadržavati oko 72 bita entropije umjesto predviđenih 128 bita.
Relevantna verzija firmwarea je ona koja je bila aktivna u trenutku stvaranja seed fraze.
Instalacija sigurnog firmwarea danas retroaktivno ne jača staru seed frazu.
Vraćanje istih recovery riječi na novi COLDCARD, drugi hardverski novčanik ili softverski novčanik također ne rješava problem. Ranjivost prati seed riječi jer one kodiraju slabo generirani materijal privatnog ključa.
Coinkite je objavio ispravljeni firmware za svaku pogođenu liniju proizvoda. Međutim, tvrtka napominje da vlasnici moraju generirati potpuno novu seed frazu nakon instalacije ispravnog firmwarea i prenijeti sredstva na adrese koje kontrolira ta nova seed fraza.
Dovodi li ovo u pitanje sigurnost hardverskih novčanika?
Ovaj incident stavit će na kušnju jednu od najupornijih sigurnosnih poruka kripto industrije: da su hardverski novčanici sigurniji od mjenjačnica ili softverskih novčanika spojenih na internet.
Ta poruka ostaje uglavnom opravdana, ali zahtijeva određenu ogradu.
Hardverski novčanik izolira privatne ključeve od svakodnevnih laptopa, preglednika i pametnih telefona. To može smanjiti izloženost zlonamjernom softveru, alatima za daljinski pristup, phishing stranicama i kompromitiranim ekstenzijama novčanika.
Međutim, hardverski novčanik nije automatski siguran samo zato što je ključ pohranjen izvan mreže.
Njegova sigurnost ovisi i o kvaliteti firmwarea, generiranju slučajnih brojeva, integritetu lanca opskrbe, točnosti zaslona za potpisivanje, postupcima ažuriranja te načinu na koji vlasnik stvara i pohranjuje seed frazu.
COLDCARD incident razotkriva posebno ozbiljan propust jer je zahvatio trenutak u kojemu se rađa temeljni secret novčanika.
Air-gapped potpisivanje, sigurni elementi i pohrana izvan mreže ne mogu zaštititi ključ koji napadač može rekonstruirati kroz suženi prostor pretraživanja.
Ovaj slučaj stoga ne dokazuje da su softverski novčanici ili mjenjačnice sigurniji.
Pokazuje da je “hardverski novčanik” kategorija proizvoda, a ne sigurnosno jamstvo.
Krađa na Bybitu u veljači 2025. pružila je još jedno upozorenje u tom smislu. Napadači su ukrali 1,5 milijardi dolara u Etheru tijekom transfera koji je uključivao hladni novčanik mjenjačnice, čime je to postala najveća javno zabilježena kripto krađa u to vrijeme. Istražitelji su utvrdili da je kompromitacija manipulirala procesom potpisivanja, a ne temeljnom Ethereumovom kriptografijom.
Oba incidenta uključivala su sustave koji se općenito opisuju kao offline ili hladna pohrana.
Ranjivosti su bile različite. Bybit se suočio s kompromitacijom institucionalnog potpisivanja i operativne sigurnosti, dok su korisnici COLDCARD uređaja bili izloženi zbog defektnog generiranja seed fraze.
U oba slučaja zaštitna etiketa prikrivala je znatno složeniji sigurnosni stog.
Kripto napadi ostali su veliki u 2025. i 2026. godini
Gubici zbog COLDCARD incidenta nadodaju se na dvije godine velikih kompromitacija infrastrukture, novčanika i protokola.
Bybitova krađa od 1,5 milijardi dolara dominirala je 2025. godinom. Incident je ujedno pokazao kako jedan kompromitiran radni tijek može zaobići višestruke institucionalne kontrole vezane uz transfer hladnog novčanika.
Cetus, decentralizirana mjenjačnica na Sui mreži, pretrpjela je napad od oko 220 milijuna dolara u svibnju 2025. Incident je pridonio gubicima od 2,5 milijardi dolara zbog kripto hakiranja i prijevara u prvoj polovici te godine, prema podacima CertiKa.
Indijska mjenjačnica CoinDCX u srpnju 2025. objavila je krađu oko 44 milijuna dolara s internog operativnog računa. Mjenjačnica je navela da je ukradeni USDT prošao kroz nekoliko koraka prije nego što je dospio u dva glavna novčanika.
Napadi su se nastavili i 2026. godine.
U travnju je napad koji je uključivao KelpDAO i LayerZero infrastrukturu ispraznio oko 290 milijuna dolara u rsETH. Galaxy ga je u to vrijeme opisao kao najveći DeFi napad 2026. godine, s kaskadnim učincima na Aave tržišta zajmova.
Ostium je potom u srpnju izgubio oko 24 milijuna dolara u napadu, prema Galaxyjevom istraživačkom indeksu.
Incidenti obuhvaćaju različite vrste propusta: kompromitaciju institucionalnog potpisivanja, greške u pametnim ugovorima, proboje operativnih računa, ranjivosti mostova i slabo generiranje privatnih ključeva.
Zajednička nit je da napadači sve više ciljaju infrastrukturu koja okružuje kriptografiju, umjesto da pokušavaju probiti same kriptografske algoritme.
Što bi vlasnici COLDCARD uređaja trebali učiniti
Korisnici koji su generirali seed frazu na pogođenom COLDCARD uređaju ne smiju pretpostavljati da je instalacija ažuriranja dovoljna.
Coinkite preporučuje instalaciju ispravljenog firmwarea za odgovarajući uređaj prije generiranja bilo koje zamjenske seed fraze. Ispravljene verzije uključuju 4.2.0 ili noviji za Mk2 i Mk3, 5.6.0 ili noviji za standardne Mk4 i Mk5 uređaje te 1.5.0Q ili noviji za standardno Q izdanje. Za Edge firmware track primjenjuju se zasebne ispravljene verzije.
Nakon toga vlasnici trebaju stvoriti potpuno novu seed frazu.
Trebaju zabilježiti i verificirati novu sigurnosnu kopiju, potvrditi otisak novčanika i verificirati adresu za primanje izravno na zaslonu hardverskog novčanika.
Najprije treba poslati malu testnu transakciju. Preostali saldo treba premjestiti tek nakon što testna transakcija stigne i novi novčanik bude uspješno vraćen.
Staru sigurnosnu kopiju seed fraze ne treba uništiti dok cijela migracija ne bude potvrđena.
Korisnici nikada ne smiju unositi recovery riječi na web stranicu koja tvrdi da testira je li seed fraza ranjiva. Napadači će vjerojatno iskoristiti javno upozorenje putem lažnih alata za migraciju, lažnih korisničkih podrški i phishing stranica.
COLDCARD PIN nije isto što i BIP-39 lozinka.
Coinkite navodi da snažna, jedinstvena i zasebno pohranjena BIP-39 lozinka može stvoriti dodatnu prepreku. Međutim, slaba, ponovo korištena ili predvidiva lozinka može biti pogođena, a čak ni snažna lozinka ne popravlja pogođenu seed frazu.
Seed fraze stvorene s najmanje 50 poštenih, neovisnih i privatnih bacanja kockice možda nisu izložene isključivo ovom specifičnom propustu u slučajnosti. Korisnici koji se jasno ne sjećaju kako je seed fraza stvorena trebaju je tretirati kao potencijalno pogođenu i izvršiti migraciju.
Veći vlasnici trebali bi preispitati i oslanjanje na jednu seed frazu i jednog proizvođača.
Pravilno konfiguriran multisignature novčanik može smanjiti rizik da jedan defektni proces generiranja seed fraze kompromitira sva sredstva. Međutim, Block je upozorio da multisignature postave sastavljene isključivo od ranjivih COLDCARD uređaja mogu ostati izložene. Siguran kvorum mora uključivati neovisno generirane ključeve koji nisu zahvaćeni propustom.
Sigurnosni incident koji je još u tijeku
Krađa putem COLDCARD uređaja već je prešla devet znamenki, no konačni gubitak možda neće biti poznat još tjednima ili mjesecima.
Više ranjivih novčanika možda još uvijek sadrži sredstva. Dodatni napadači možda skeniraju blockchain u potrazi za adresama izvedenima iz slabih seed fraza. Neke žrtve možda nikada neće kontaktirati istražitelje ili još ne znaju zašto su im kriptovalute nestale.
Razlika između Galaxyjevih potvrđenih i sumnjivih skupova stoga će vjerojatno ostati važna.
Transparentno izvještavanje trebalo bi razlikovati krađe koje su potvrdile žrtve od transakcija koje tek nalikuju poznatim obrascima napadača.
Istraga otvara i šira organizacijska pitanja za Coinkite i industriju hardverskih novčanika.
Ranjivi put postojao je u javno dostupnom firmwareu godinama. Nije otkriven prije nego što su ga napadači očito počeli koristiti u velikim razmjerima, unatoč pregledu otvorenog koda i sve većoj primjeni umjetne inteligencije u reviziji koda.
Coinkite je naveo da AI model koji je koristio za pregled firmwarea prije objave nije pronašao grešku. Tvrtka je sugerirala da su napadači možda koristili slične alate za pregled starijeg koda, iako nijedan javni dokaz nije utvrdio točno kako je ranjivost otkrivena.
Ovaj slučaj stoga nije samo upozorenje vezano uz jedan novčanik.
To je upozorenje o sigurnosnim tvrdnjama izgrađenim oko pojedinačnih značajki.
Pohrana izvan mreže, sigurni elementi i firmware otvorenog koda mogu poboljšati sigurnost. Nijedno od toga ne zamjenjuje verificiranu slučajnost, neovisne revizije, oprezno generiranje ključeva i plan migracije kada temeljna pretpostavka zakaže.
Kriptovalute koje i dalje sjede na adresama pod kontrolom napadača ostaju vidljive.
Još nisu vraćene, a krađa možda nije gotova.
Izvor: AlexaBlockchain
Povezani članci
 Dionice kripto platforme Gemini pale su 80% od svog IPO-a. To oživljava špekulacije o preuzimanju.21.9.2026.
 Zakon o jasnoći, jedva smo te upoznali: Pogledamo što je bilo u prijedlogu zakona i što ga zamjenjuje20.9.2026.
 Zcash ETF (Ticker: ZCSH), koji je izgradio Grayscale, objavljuje namjeru provođenja podjele dionica u omjeru 3:119.9.2026.
 CFTC šalje kripto pravila Bijeloj kući na pregled dok Kongres odgađa donošenje Zakona o jasnoći19.9.2026.